La migración a OCI 2.0 puede cambiar cómo se administran usuarios, dominios y grupos. Antes de modificar cuentas, confirme el error, identifique al Domain Admin y documente los permisos que necesita restaurar.

Tras la transición de Oracle My Services a OCI (Oracle Cloud Infrastructure) 2.0, algunos usuarios tienen dificultades para acceder a la nueva interfaz web. Las tareas de gestión de usuarios, como crear cuentas, cambiar roles o eliminar usuarios, pueden dejar de estar disponibles. Si enfrenta este problema, los pasos siguientes le ayudarán a confirmar la causa y recuperar el acceso.

Para confirmar que el problema consiste en no poder editar, crear o eliminar usuarios, especialmente si antes tenía privilegios administrativos, revise su acceso a la consola de OCI con estos pasos.

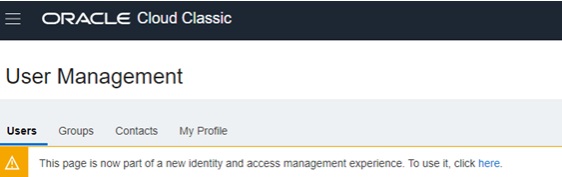
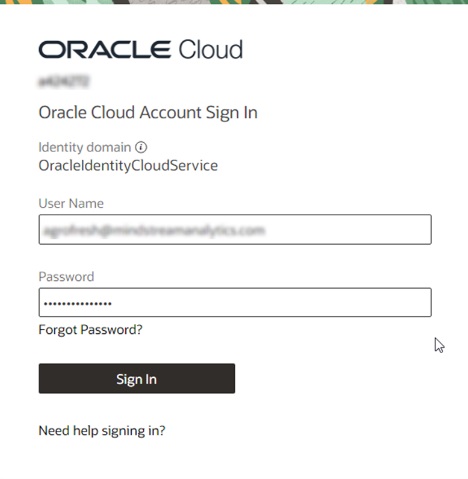
  1. Abra la página de inicio de sesión de Oracle Cloud.
  2. Ingrese su dominio o nombre de cuenta.
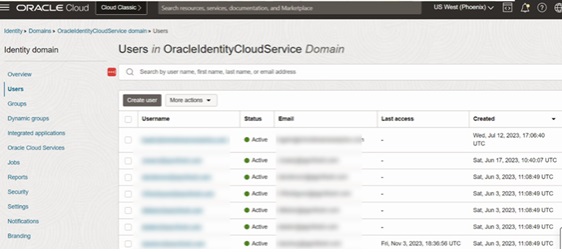
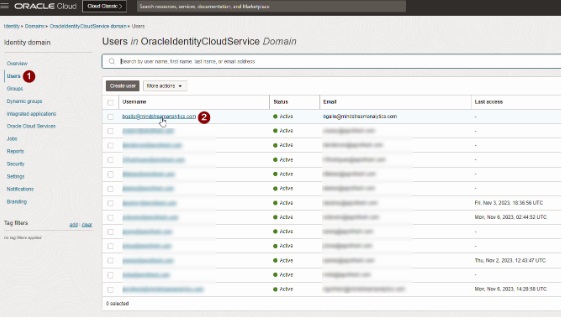
  3. Vaya a la sección Users.
  4. Seleccione el enlace indicado para administrar usuarios.
  5. Introduzca sus credenciales administrativas.
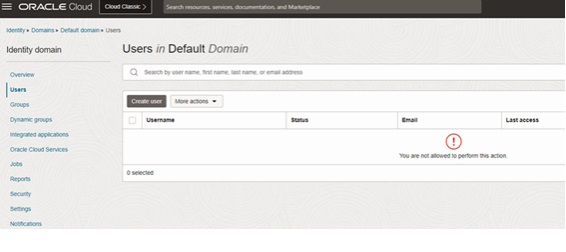
  6. Compruebe si aparece el mensaje “You are not allowed to Perform this Action”. Ese error indica que faltan permisos.

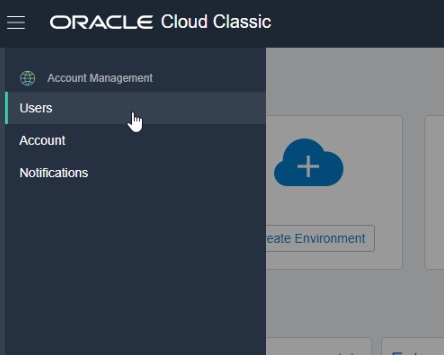
Paso de gestión de usuarios tras la migración a OCI 2.0

Paso de gestión de usuarios tras la migración a OCI 2.0

Paso de gestión de usuarios tras la migración a OCI 2.0

Paso de gestión de usuarios tras la migración a OCI 2.0

Paso de gestión de usuarios tras la migración a OCI 2.0

Paso de gestión de usuarios tras la migración a OCI 2.0

Resolver el problema de gestión de usuarios

Después de confirmar el problema, identifique al usuario Domain Admin de su organización. Si no sabe quién tiene esa función, solicite a Oracle Support que le ayude a localizarlo.

Una vez identificado el Domain Admin, pídale que siga estos pasos para concederle los permisos necesarios.

  1. Vaya a Users y seleccione el usuario que necesita permisos.
  2. Abra Groups, elija Assign User to Groups y asigne los grupos administrativos adecuados. Los nombres pueden variar entre organizaciones.
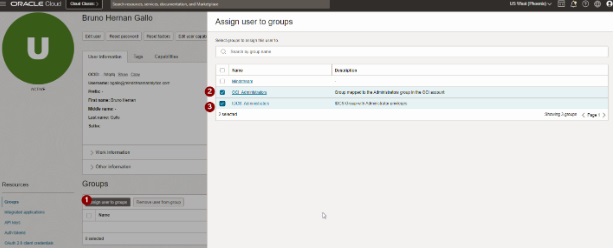
Asignación de grupos administrativos en OCI 2.0

Asignación de grupos administrativos en OCI 2.0

Si usted debería ser el único Domain Admin y aún no puede ver todos los usuarios, o si la persona asignada ya no trabaja en la organización, escale el caso a Oracle Support para recuperar la administración del dominio.

Pruebe la migración a OCI 2.0 con una cuenta administrativa y otra estándar. Verifique que cada usuario pueda ver solo las funciones necesarias y que los grupos asignados coincidan con su responsabilidad.

No asigne todos los grupos Admin sin revisar su alcance. Aplique el principio de privilegio mínimo, registre quién aprobó cada cambio y conserve evidencia de la prueba.

Después de corregir permisos, cierre sesión, vuelva a entrar y repita las tareas de crear, editar y eliminar usuarios. Si el Domain Admin no está disponible, abra un caso con Oracle Support.

Incluya la gestión de identidad en la lista de validación posterior a la migración a OCI 2.0 para detectar cambios de acceso antes de que afecten a operaciones críticas.

Prepare una matriz sencilla con usuarios, funciones, grupos actuales y grupos aprobados. Compare la configuración antes y después del cambio, confirme el acceso desde una sesión nueva y anote cualquier diferencia. Revise también cuentas de servicio, integraciones y procesos programados que dependan de credenciales específicas. Mantenga un contacto alternativo con privilegios adecuados para evitar que la organización quede sin administración si cambia el personal responsable. Finalmente, comunique el resultado a los propietarios de cada aplicación y conserve la evidencia junto con el registro del cambio. Este control adicional facilita auditorías futuras y reduce riesgos operativos.

¿Necesita ayuda con el proceso? MindStream Analytics puede ayudarle a revisar permisos, grupos y acceso para restablecer una administración segura de OCI.